SQL-voorbeelden gebruiken PostgreSQL, tenzij een andere dialect wordt genoemd. Korte fragmenten gaan ervan uit dat hun verwijderde tabellen al bestaan. Valideer DDL in uw doeldatabase voordat u deze toepast.
Primaire sleutels begrijpen
A primaire sleutel is een kolom — of een set kolommen — die elke rij in een databasetabel uniek identificeert. Geen twee rijen kunnen dezelfde primaire-sleutelwaarde delen, en de waarde kan nooit zijn NULL. Een tabel kan maximaal één primaire sleutel bevatten en het kiezen van één is een goede praktijk voor toepassingstabellen.
Natuurlijke sleutels versus surrogaatsleutels
A natuurlijke sleutel gebruikt gegevens die al bestaan in het echte domein. Bijvoorbeeld de ISO-code van een land (US, FR) of het ISBN van een boek. Natuurlijke sleutels zijn zinvol maar kunnen in de loop der tijd veranderen en privacyzorgen met zich meebrengen (denk aan burgerservicenummers).
A surrogaatsleutel is een kunstmatige identificatie zonder zakelijke betekenis — typisch een automatisch oplopend geheel getal of een UUID. Surrogaatsleutels zijn stabiel, compact en gemakkelijk te indexeren, daarom geven de meeste moderne schema's er de voorkeur aan.
-- Natural key example
CREATE TABLE countries (
    iso_code  CHAR(2)      PRIMARY KEY,
    name      VARCHAR(100) NOT NULL
);

-- Surrogate key example
CREATE TABLE users (
    id         SERIAL       PRIMARY KEY,
    email      VARCHAR(255) NOT NULL UNIQUE,
    created_at TIMESTAMPTZ  DEFAULT now()
);
Vreemde sleutels begrijpen
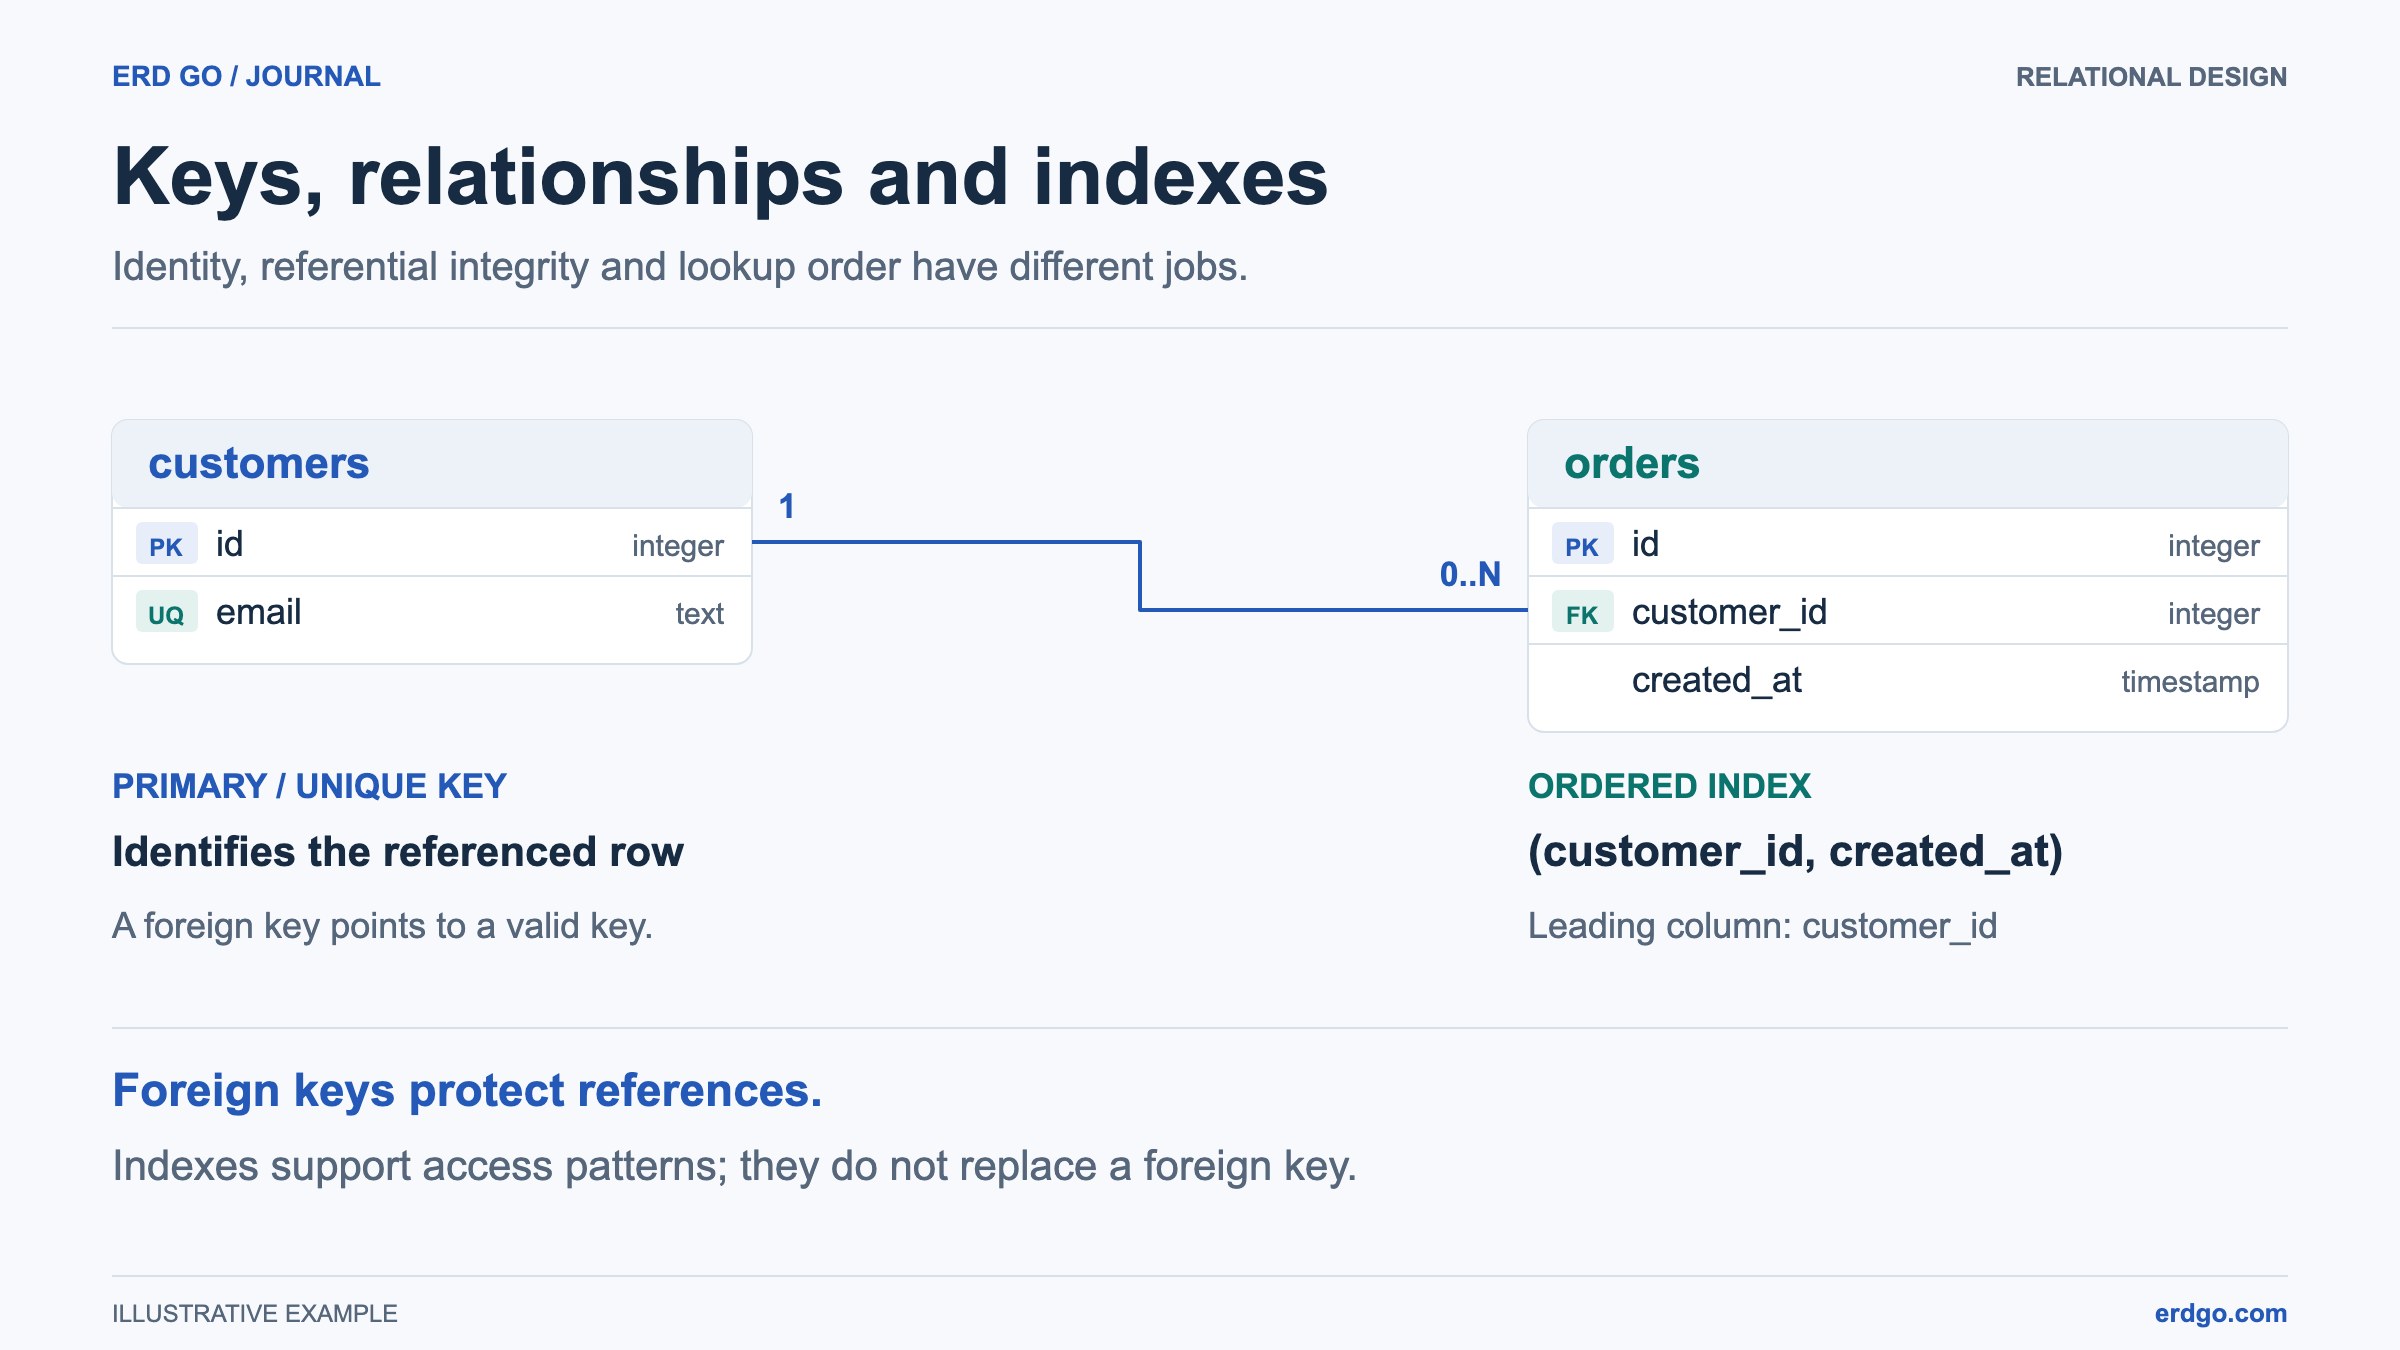
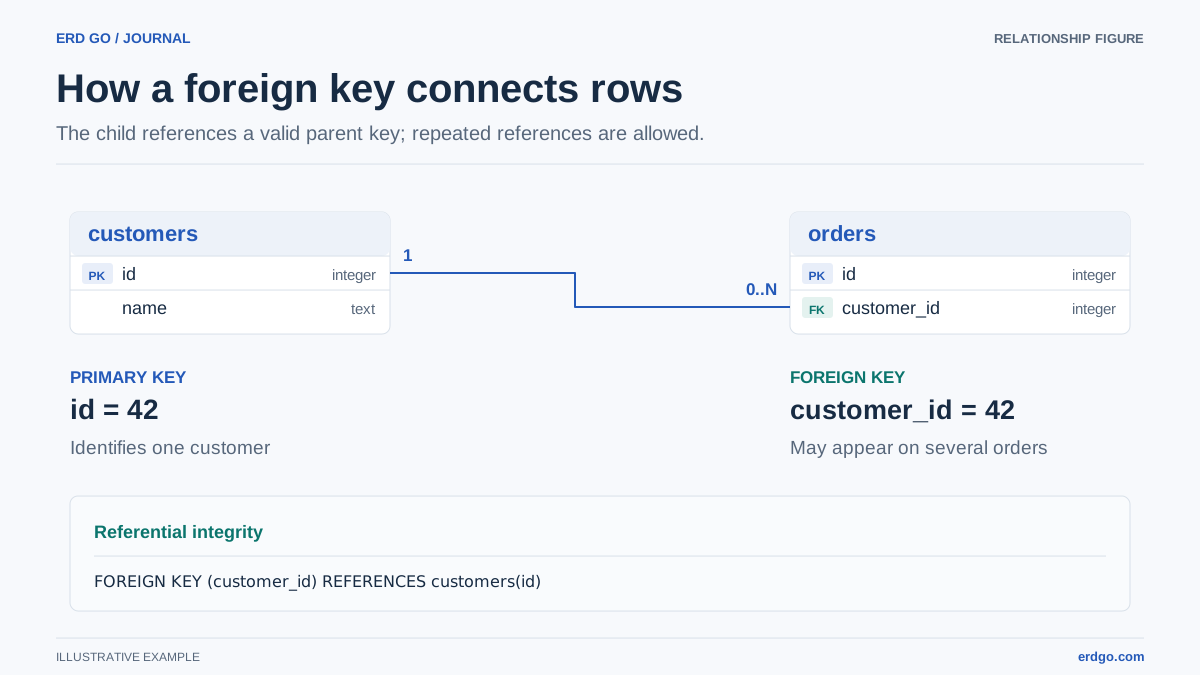
A vreemde sleutel is een kolom (of groep kolommen) in de ene tabel die verwijst naar een primaire sleutel of een andere geschikte unieke sleutel, inclusief een sleutel in dezelfde tabel. Het dwingt af referentiële integriteit: een niet-lege waarde van een vreemde sleutel moet een overeenkomende gerefereerde rij hebben. Nullable en samengestelde vreemde sleutels hebben expliciete nullbaarheid en bijbehorende regels nodig.
CREATE TABLE posts (
    id        SERIAL       PRIMARY KEY,
    title     VARCHAR(200) NOT NULL,
    author_id INT          NOT NULL,
    CONSTRAINT fk_posts_author
        FOREIGN KEY (author_id) REFERENCES users (id)
);
Met deze constraint ingesteld zal de database elke INSERT in posts waar author_id komt niet overeen met een bestaande users.id.
Hoe primaire en vreemde sleutels samenwerken
Primary en foreign keys vormen de ruggengraat van relationele databases. De primary key in de ene tabel wordt het anker; een foreign key in een gerelateerde tabel wijst terug naar dat anker. Deze koppeling handhaaft een gedeclareerde relatie. U kunt ook JOIN tabellen en modelleer echte relaties zoals "een gebruiker" heeft veel posts" of "een bestelling hoort bij een klant."
-- Retrieve every post alongside the author's email
SELECT p.title, u.email
FROM   posts p
JOIN   users u ON u.id = p.author_id;
Om entiteiten te schetsen voordat u SQL schrijft, opent u de ERD-bouwer. Plakt u de tabel- en vreemde-sleuteldefinities hierboven om deze te inspecteren in de SQL-naar-ERD-editor.
Samengestelde sleutels
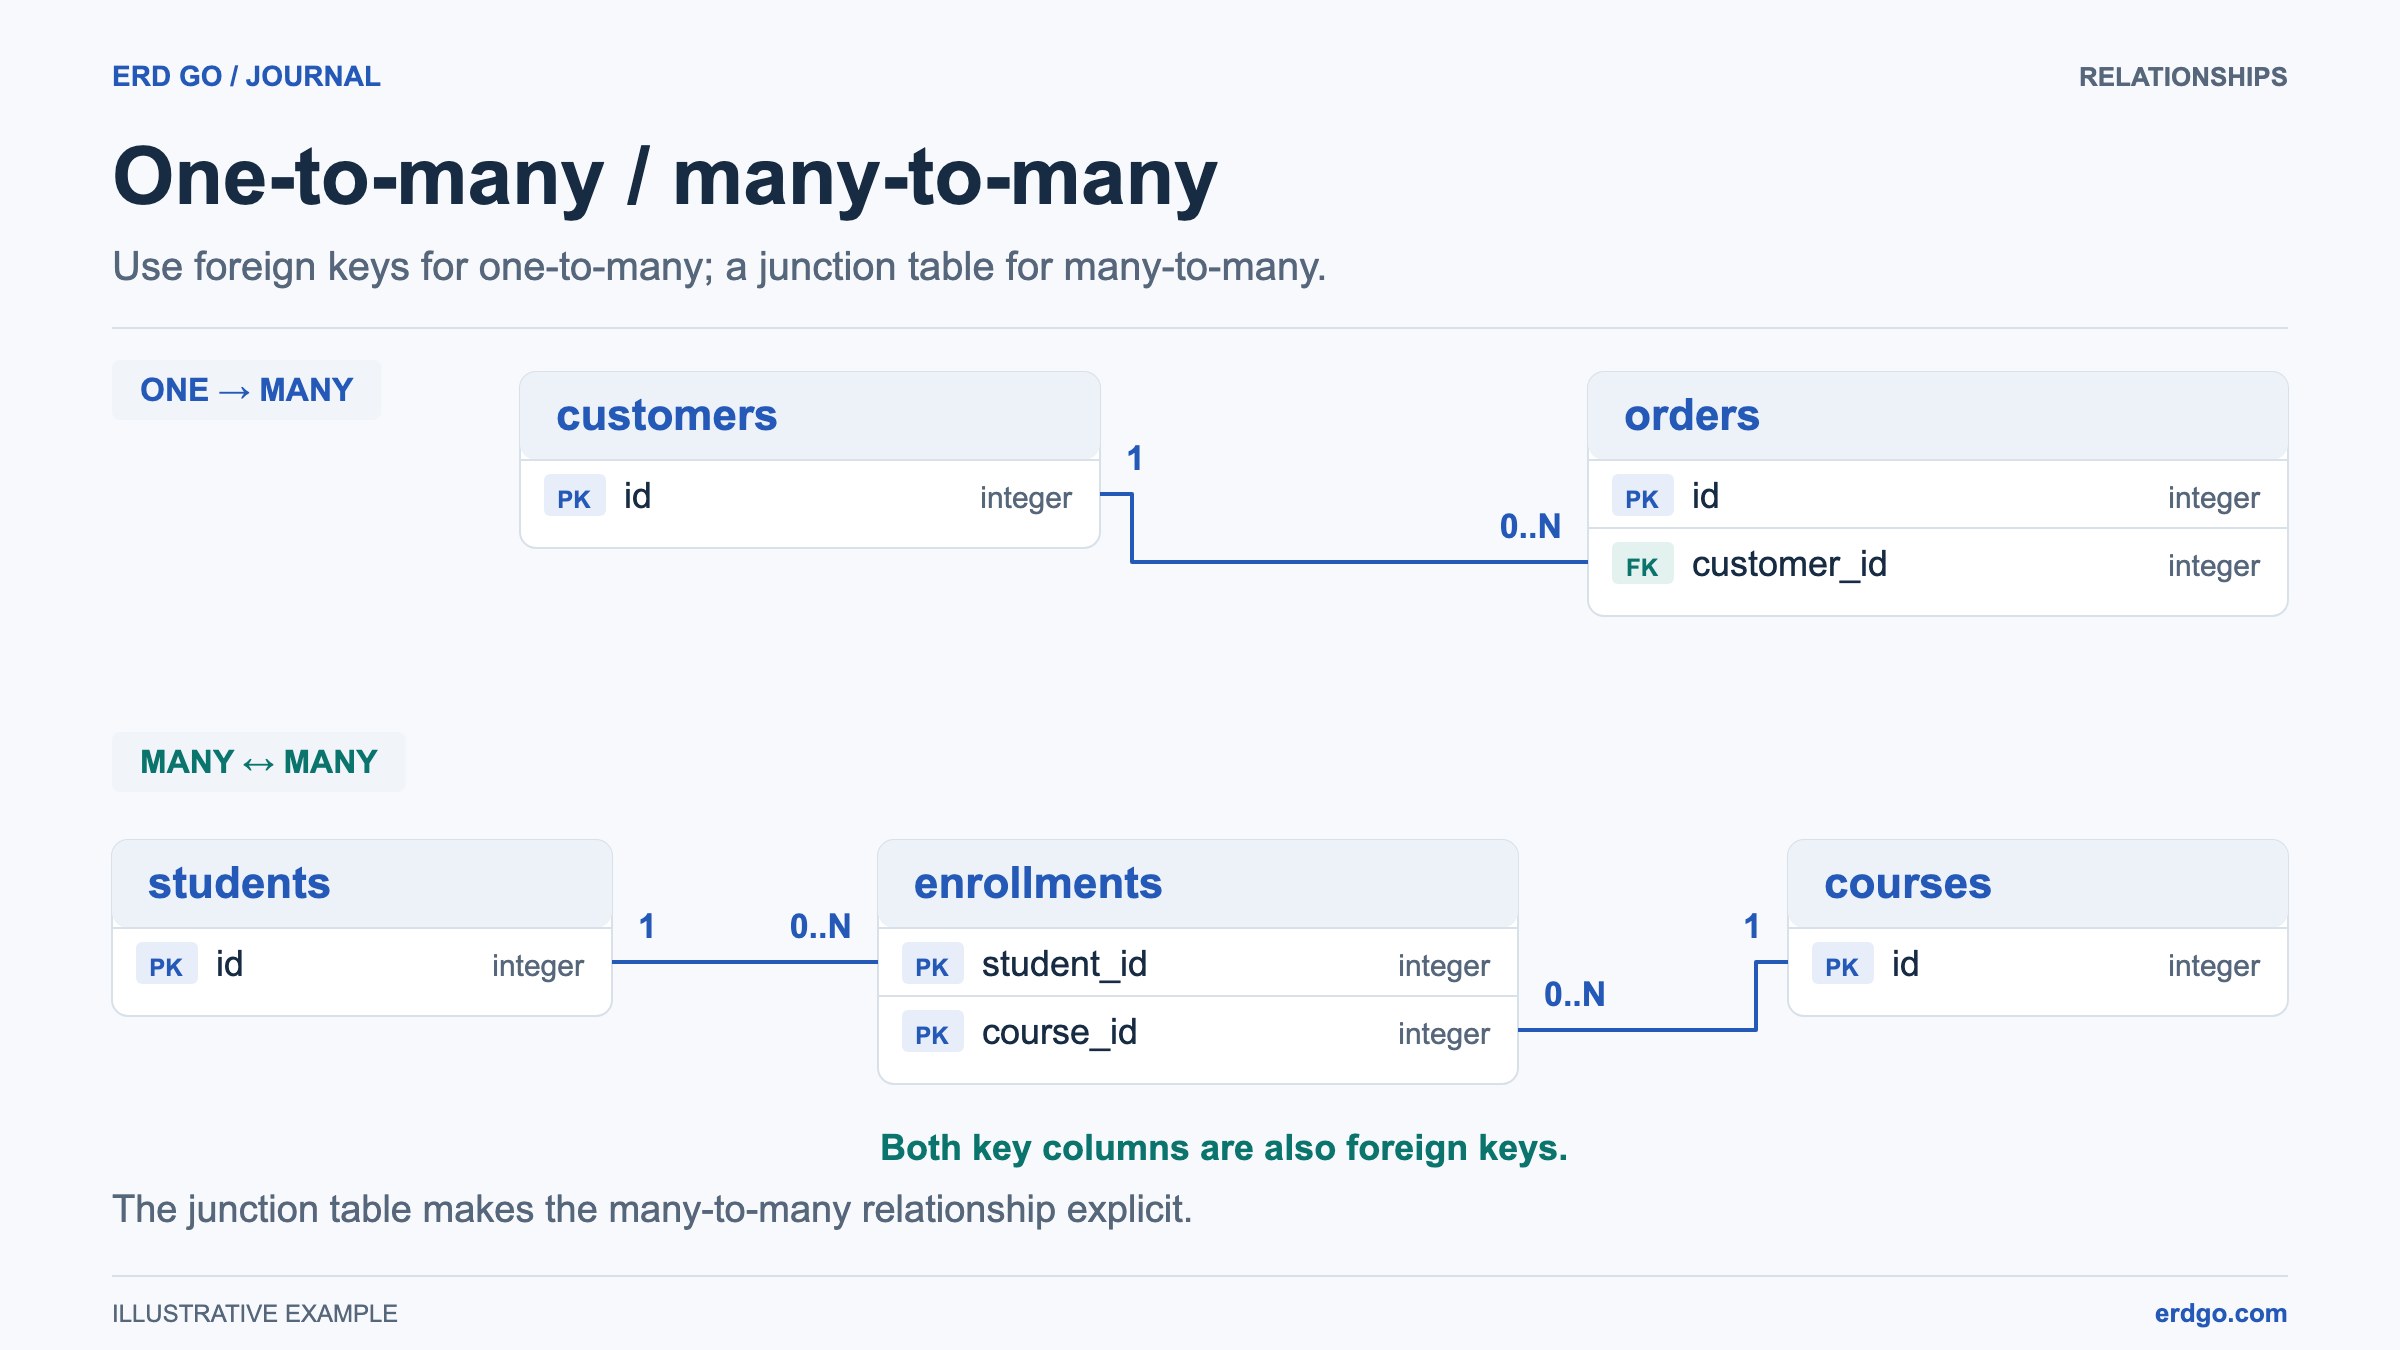
Soms is één kolom niet voldoende om uniciteit te garanderen. Een samengestelde sleutel (ook wel een samengestelde sleutel) combineert twee of meer kolommen tot een enkele primaire sleutel. Dit patroon komt veel voor in koppeltabellen (ook bekend als koppel- of associatietabellen) gebruikt voor veel-op-veel-relaties.
-- Junction table for a many-to-many relationship
CREATE TABLE student_courses (
    student_id INT NOT NULL,
    course_id  INT NOT NULL,
    enrolled_at TIMESTAMPTZ DEFAULT now(),
    PRIMARY KEY (student_id, course_id),
    FOREIGN KEY (student_id) REFERENCES students (id),
    FOREIGN KEY (course_id)  REFERENCES courses (id)
);
De samengestelde primaire sleutel (student_id, course_id) zorgt ervoor dat dezelfde student niet twee keer voor dezelfde cursus kan inschrijven, terwijl elke student nog steeds veel cursussen kan volgen en elke cursus veel studenten kan hebben.
Cascadende acties
Wanneer je een vreemde sleutel (foreign key) definieert, kun je ook opgeven wat er gebeurt wanneer de gerefereerde rij wordt bijgewerkt of verwijderd. Deze referentiële acties houd uw gegevens consistent zonder handmatige opschoning.
- CASCADE — verwijder of update automatisch de onderliggende rijen wanneer de bovenliggende rij verandert.
- SET NULL — stel de vreemde-sleutelkolom in op
NULL(de kolom moet null-waarden toestaan). - SET DEFAULT — reset de kolom naar de standaardwaarde, die nog steeds moet voldoen aan de vreemde sleutel. Ondersteuning varieert per engine; MySQL InnoDB weigert deze actie.
- RESTRICT / NO ACTION — weiger een wijziging die ongeldige verwijzingen achterlaat. In PostgreSQL kan NO ACTION worden uitgesteld wanneer de beperking deferrable is; RESTRICT is onmiddellijk.
CREATE TABLE comments (
    id        SERIAL       PRIMARY KEY,
    body      TEXT         NOT NULL,
    post_id   INT          NOT NULL,
    CONSTRAINT fk_comments_post
        FOREIGN KEY (post_id)
        REFERENCES posts (id)
        ON DELETE CASCADE
        ON UPDATE CASCADE
);

-- Deleting a post now automatically removes all its comments.
Gebruik CASCADE voorzichtig — het verwijderen van een ouderrij zal stilzwijgend elke gerelateerde rij van het kind verwijderen. Overweeg in audit-intensieve systemen RESTRICT gecombineerd met een soft-delete-vlag in plaats daarvan.
Beste praktijken
- Geef de voorkeur aan surrogaatsleutels (
SERIAL,BIGSERIAL, ofUUID) als primaire sleutels voor applicatietabellen. Gebruik een natuurlijke sleutel wanneer de domeinidentificatie stabiel genoeg is voor uw vereisten, en plan hoe wijzigingen van invloed zijn op verwijzingen. - Altijd benoem uw beperkingen (bijv.,
fk_posts_author) zodat foutmeldingen zinvol zijn. - Indexeer vreemde-sleutelkolommen. Veel databases maken niet automatisch een index aan op een vreemde sleutel, en ontbrekende indexen kunnen joins en cascading deletes aanzienlijk vertragen.
- Denk aan de cascaderende actie voor elke vreemde sleutel. Standaardinstelling is
NO ACTIONis het veiligst; schakel over naarCASCADEalleen wanneer rijden van kinderen werkelijk betekenis verliezen zonder hun ouder. - Kies samengestelde sleutels op basis van de identiteitsregels van het model. Een surrogaatsleutel kan referenties vereenvoudigen, maar behoud een UNIQUE-beperking op de oorspronkelijke bedrijfssleutel wanneer duplicaten moeten worden voorkomen.
- Modelleer je schema eerst visueel. De ERD-bouwer laat u een conceptueel model schetsen en de SQL-conversie ervan beoordelen — ontwerp-fouten opsporen voordat ze in productie gaan.